社会・制度 · · Team LATENT
AIエージェントによる侵入の報告 Operation Snowballで確認された範囲と、標的の数と侵入が確認された数
11月8日、Malbear LabsはDeepSeek Flashで動くエージェントが欧州の通信事業者を2週間以上攻撃した「Operation Snowball」を公表した。報告の主張を根拠の強さで分けると、13組織の侵害や数百万件の患者記録はエージェント自身の記録に基づき、被害側の確認はまだない。ARTEXをめぐる各社の報告と合わせて、使われた脆弱性の古さ、標的の数と侵入が確認された数の差、攻撃と検知にかかった時間、日本での注意喚起、各社が共通して挙げる対策をまとめた。
攻撃者の作業領域は認証なしで読める公開ディレクトリに置かれていた。中にはAIのエージェントが2週間以上にわたって残したセッション記録約70件と、エージェント自身が書いた報告書があった。セキュリティ企業のMalbear Labsが11月8日に公表した「Operation Snowball」の報告は、この記録をもとにしている。
報道の見出しには「AIエージェントが通信事業者を2週間ハッキング」「数百万件の患者記録」といった言葉が並んだ。同じ時期に、ARTEXというAIの攻撃用の道具をめぐる報告も、CrowdStrike、Microsoft、Googleなどから相次いだ。この記事は、これらの報告で何が確かめられ、何がまだ確かめられていないかを分ける。そのうえで、使われた脆弱性の古さ、標的の数と侵入が確認された数の差、攻撃と検知にかかった時間を計算し、防御側が取れる対策をまとめる。
報告と勧告は11月10日に原文で確かめた。脆弱性の公開日はNVD、悪用が確認された脆弱性の一覧はCISAのKEV(11月9日版)で照らした。比率と日数はLATENTの計算だ。この記事は攻撃の手順、使われた指示文、攻撃者の通信先などの痕跡は扱わない。
Malbear Labs「Operation Snowball」 / Help Net Security:ARTEXの3か月
この記事の要点
- Operation Snowballの主張のうち、13組織の侵害と数百万件の患者記録へのアクセスは、攻撃に使われたエージェント自身の記録に基づく。11月10日の時点で、通信事業者、各国のCERT、ベンダーによる確認は見つからなかった。最初の侵入に使われたとされるCiscoの脆弱性について、Ciscoは悪用を把握していないと書いている。
- 報告に出てくる脆弱性のうち、NVDで確かめた8件の中で番号と製品が合う7件は、6件が公開から2年以上たっていた。公開からの年数の中央値は4.7年で、5件はKEVに載っていた。報告が悪用に成功したと書く3件のうち、Ciscoが悪用を把握していない1件を除く2件は、公開から13.3年と6.6年たっていた。
- ARTEXをめぐる報告では、標的の数と侵入が確認された数が大きく違う。VAPOR PANDAは200超の組織を狙い、侵入後の活動が確認されたのは9組織で、Storm-0940のパスワードの試行15万1,000回超は1回も成功しなかった。一方で、攻撃が目的に届くまでの時間は5分から数時間で、検知までの日数の中央値14日より大幅に短い。
Operation Snowballの報告の中身
Malbear Labsは公開されたディレクトリを定期的に巡回する作業の中で、攻撃者の作業領域を見つけた。中身はセッション記録約70件、ツール類、認証情報の控え、エージェントの報告書だった。被害組織を守るため、ディレクトリの場所は伏せている。
報告によると、攻撃に使われたのは、DeepSeek Flashを中心に自作したエージェントの枠組みだ。公開されている脱獄の雛形を改変して、モデルの安全装置を外していた。期間は2週間を超え、狙われたのは欧州の通信事業者1社と、その事業者のデータセンターやクラウドにある13組織だった。社名と国名は公表されていない。名前の出ていない医療機関のドメインや、患者記録のシステムにも触れている。
人の関与は少なかった。運用者は目標を決め、結果をときどき確かめ、短い指示を送るだけで、そのあいだはエージェントが自分で手順を進めた。運用者のメッセージと成果物は中国語で書かれていたが、Malbearは、言語は国籍や国家との関係を示さないと注記している。報告はARTEXには触れていない。
Malbear Labs「Operation Snowball」 / Infosecurity Magazineの記事
確認の段階で分けたSnowballの主張
Malbearの報告の中でも、主張ごとに根拠の強さが違う。LATENTは主張を3つの段階に分けた。被害組織かベンダーが自ら確かめたものを段階A、調査会社が攻撃者の痕跡から観測したものを段階B、攻撃に使われたエージェント自身の報告だけに基づくものを段階Cとする。
| 主張 | 根拠 | 段階 |
|---|---|---|
| JBoss AS 6上のRichFacesとLiferayの脆弱性の悪用に成功 | 攻撃者の作業領域にある記録 | B |
| Ciscoの通信事業者向け製品の脆弱性を最初の侵入に使った | 同上。Ciscoは悪用を把握していないと書く | B(食い違いあり) |
| 数百の標的の偵察結果、認証情報の控え、データベースの複製 | 作業領域にあったファイル。中身の検証は書かれていない | B |
| 13組織が侵害された | 13組織の一覧はエージェントが公開の登録情報から作った | C |
| 数百万件の患者記録にアクセスした | セッション記録の記述 | C |
| 加入者の記録数千行、監視システムのバックアップ約80件 | 根拠の記載なし | 不明 |
段階Aにあたる確認は11月10日の時点で見つからなかった。通信事業者、各国のCERT、DeepSeekのいずれの反応も見つからなかった。Infosecurity Magazine、GBHackers、Cyber Security Newsの記事はどれもMalbearの報告の紹介で、独自に確かめたものではない。Infosecurity Magazineは、影響の主張がエージェント自身の報告と記録に基づくと整理している。
最初の侵入に使われたとされる脆弱性CVE-2026-20320では、Malbearとベンダーの説明が食い違う。Ciscoは8月19日に勧告を出し、影響を情報の漏えいに限ってCVSSの基本値を7.5とした。悪用の事例は把握していないと書き、勧告は11月10日の時点で初版のまま更新されていない。KEVにも載っていない。
エージェントの報告を被害組織の確認と同じ重さで扱えない理由は、AIの開発元の報告にもある。Anthropicは2025年11月に公表したAIによるサイバー諜報の報告で、Claudeが認証情報を作り上げたり、公開されている情報を機密として報告したりしたと書いた。Snowballの被害の規模は、エージェントの記録が書く値の上限として扱うのが妥当だ。Palo Alto NetworksのUnit 42は7月の報告で、DeepSeekとエージェントを組み合わせた攻撃者が460超の標的を試したものの、自律で動かした作戦では狙った標的を完全に侵害した例がなかったと書いた。エージェントが自律で動いたことと、自律で侵入に成功したことは分けて読む必要がある。
Cisco「BroadWorksのXXEの脆弱性」の勧告 / Anthropic「AIによるサイバー諜報の報告」(2025年11月)
報告に出てくる脆弱性の古さ
Malbearの報告はエージェントが使った、あるいは狙った脆弱性を約20件挙げている。このうちNVDで番号と製品の対応を確かめた8件の中で、合うのは7件だった。報告がCVE-2023-2296を3CXの脆弱性と書いている番号は、NVDではWordPressのプラグインの脆弱性で、別の製品だ。CVE-2023-20269は、KEVの製品名がMalbearの書く製品と合わない。番号の形そのものが正しくないものも1件ある。これらは数えていない。残りの中にはForgeRock OpenAM、Qlik Sense、PAN-OSの管理画面の脆弱性のように、番号と製品がKEVの記載と合うものもあるが、報告は悪用の結果を書いていない。
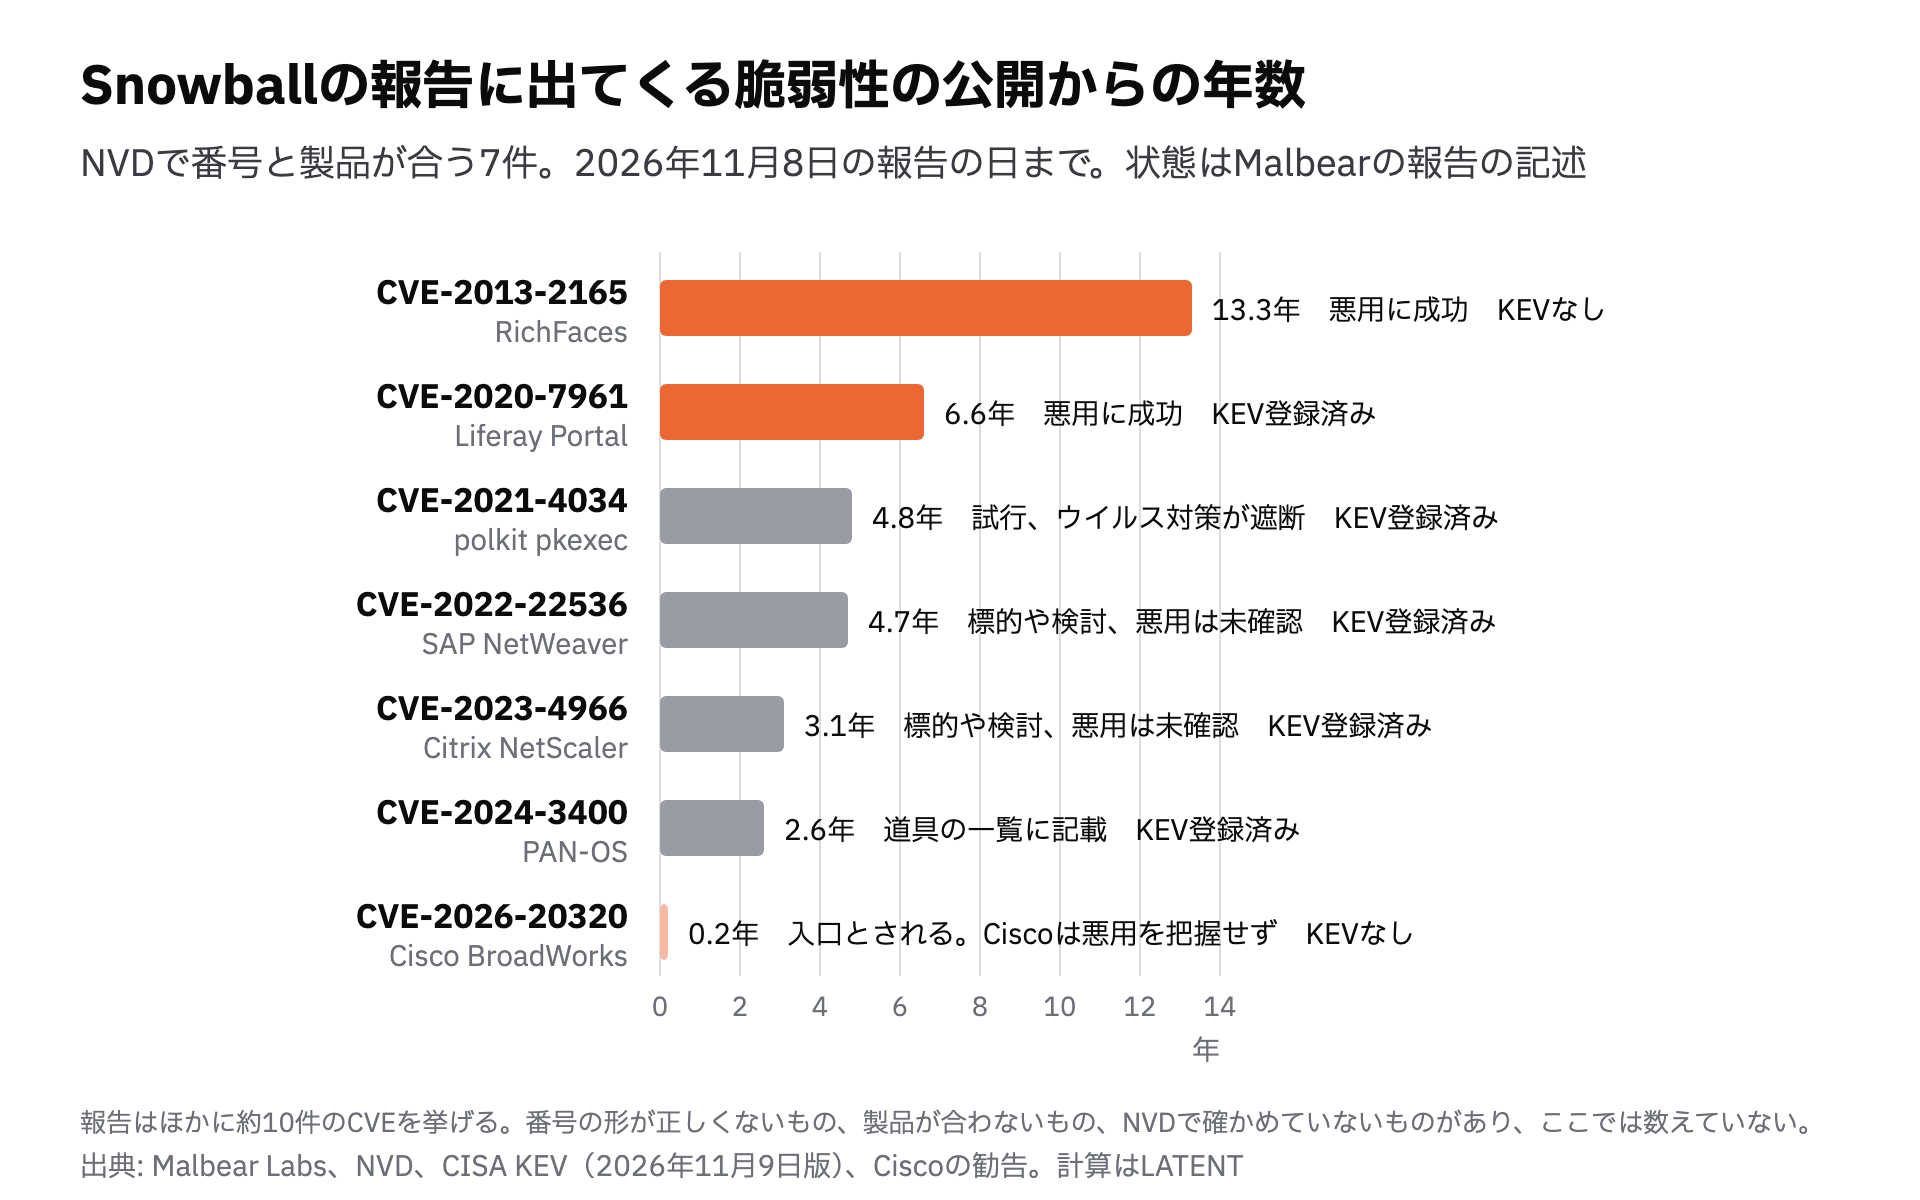
| CVE | 製品 | 報告での扱い | NVDの公開日 | KEVへの登録 | 11月8日までの年数 |
|---|---|---|---|---|---|
| CVE-2013-2165 | RichFaces | 悪用に成功 | 2013年7月23日 | なし | 13.3年 |
| CVE-2020-7961 | Liferay Portal | 悪用に成功 | 2020年3月20日 | 2021年11月3日 | 6.6年 |
| CVE-2021-4034 | polkit pkexec | 試行、ウイルス対策が遮断 | 2022年1月28日 | 2022年6月27日 | 4.8年 |
| CVE-2022-22536 | SAP NetWeaver | 検討、悪用は未確認 | 2022年2月9日 | 2022年8月18日 | 4.7年 |
| CVE-2023-4966 | Citrix NetScaler | 標的 | 2023年10月10日 | 2023年10月18日 | 3.1年 |
| CVE-2024-3400 | PAN-OS | 道具の一覧に記載 | 2024年4月12日 | 2024年4月12日 | 2.6年 |
| CVE-2026-20320 | Cisco BroadWorks | 最初の侵入に使われたとされる | 2026年8月19日 | なし | 0.2年 |
7件のうち6件は公開から2年以上たっており、年数の中央値は4.7年だ。5件はKEVに載り、米国の政府機関には修正の期限が課されていた。7件とも、報告の日より前に修正版か修正の方法が公開されていた。悪用に成功したとされる2件は、公開から13.3年のRichFacesと6.6年のLiferayで、Liferayは5年前からKEVに載っている。RichFacesは2013年の脆弱性で、Malbearはこれを動かしていたJBoss AS 6をサポートの終わった製品として扱うよう勧めている。
一方、Googleは10月1日の分析で、2026年1〜8月に悪用が確認された脆弱性の62%は、修正が出る前に悪用されたゼロデイだったと書いている。報告が悪用に成功したと書く3件のうち2件は、その反対側の、何年も前に修正が出ていた脆弱性だった。新しい脆弱性を見つける力より、修正されていない古い機器を短い時間で大量に探す力が、報告の範囲では使われていた。
Google「AI時代の脆弱性の発見と悪用の傾向」 / NVD「CVE-2013-2165」 / CISA「Known Exploited Vulnerabilities」 / Malbear Labsの報告
ARTEXの公開後に相次いだ報告
この1か月の報告の多くは、ARTEXという道具をめぐるものだ。ARTEXはLLMで動く侵入テスト用の枠組みで、複数のエージェントが目標に向けて手順を立てて実行する。7月26日にGitHubで公開され、開発者は10月8日にソースを非公開にすると告知した。公開から告知まで74日で、その時点でフォークは1万2,000を超えていた。名前を変えた複製はいまも出回っている。開発者は攻撃への関与を否定している。
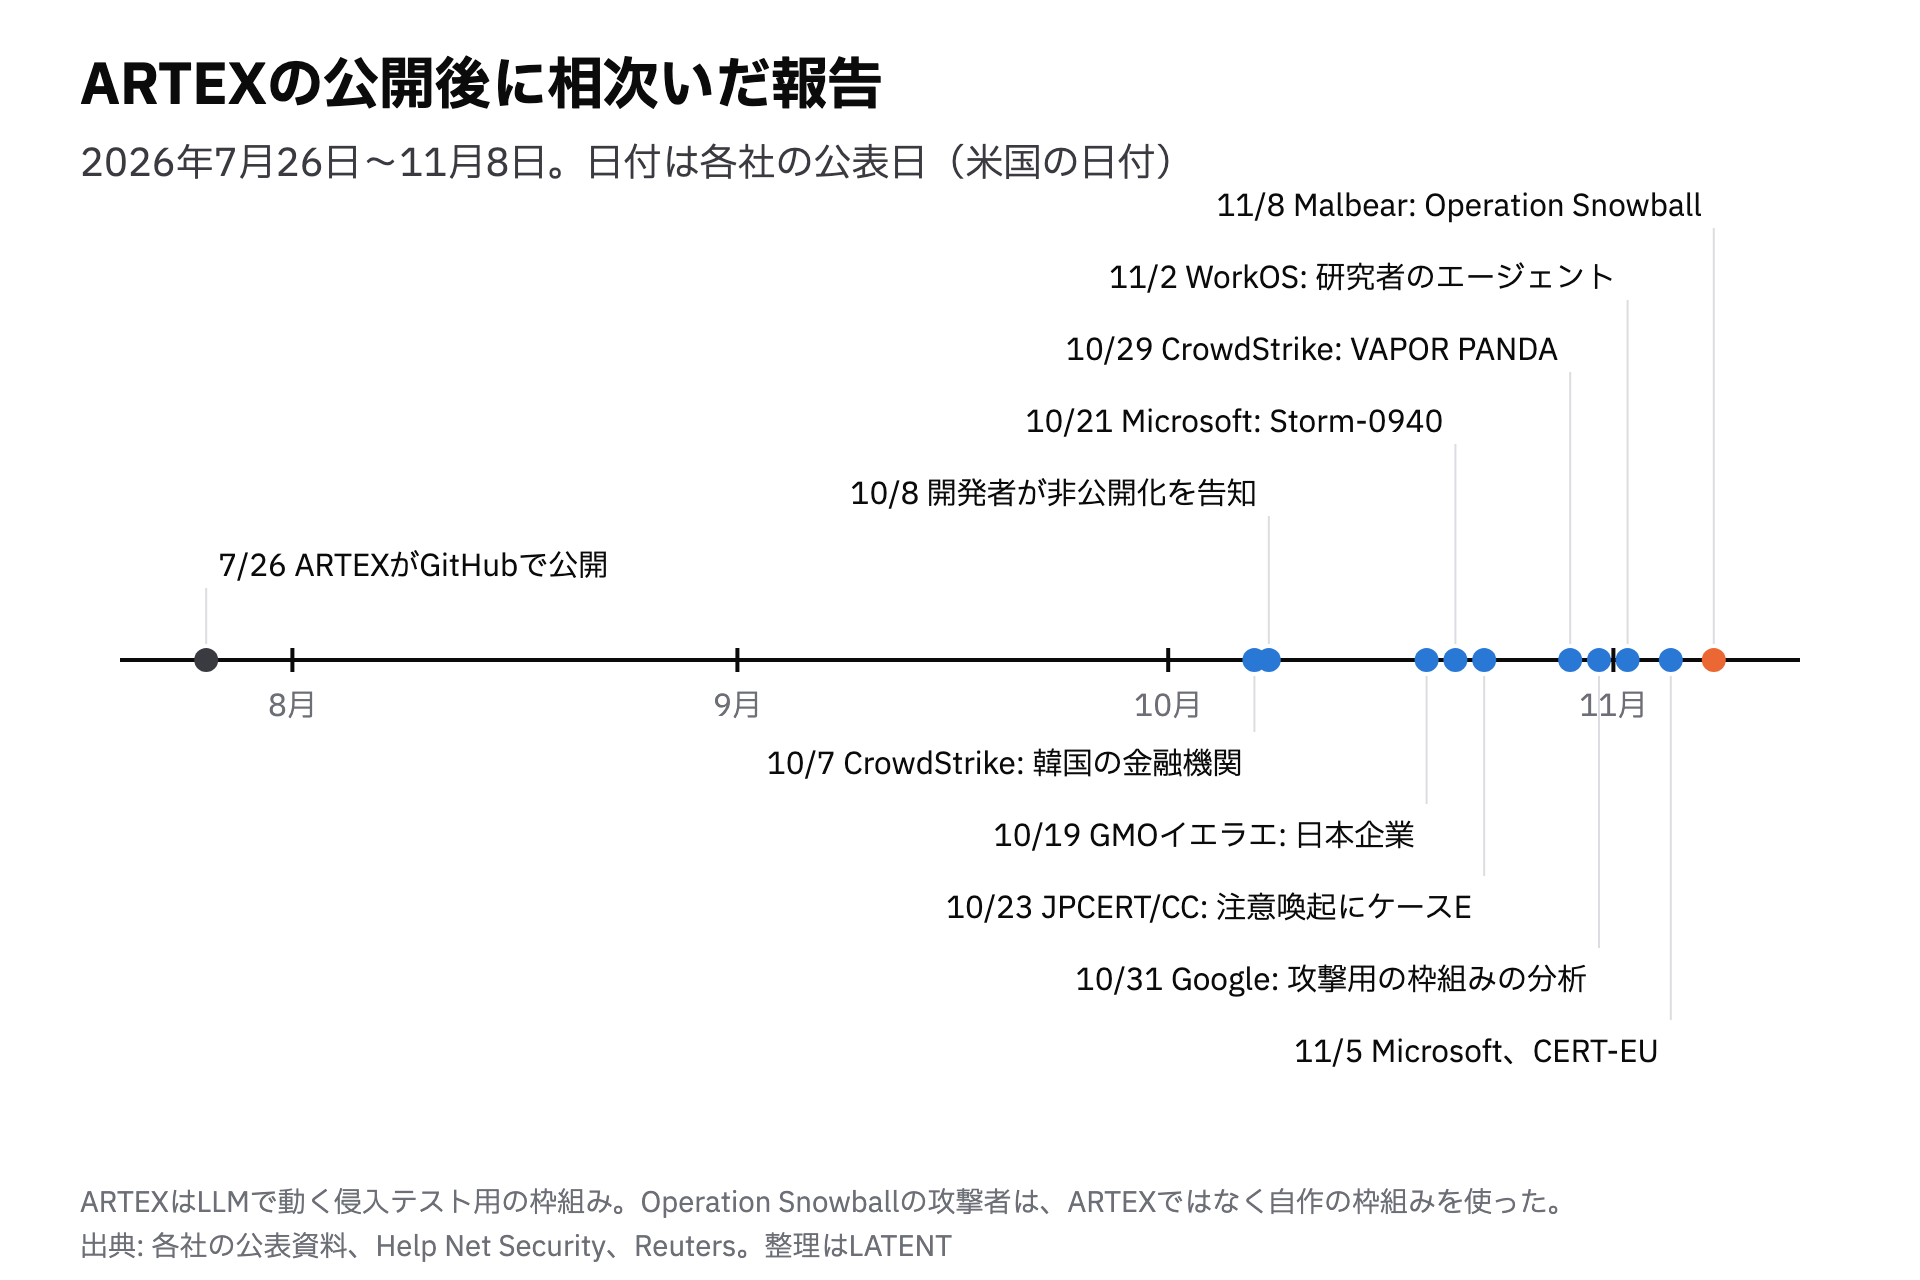
| 日付 | 発表元 | 内容 |
|---|---|---|
| 7月26日 | GitHub | ARTEXが公開される |
| 10月7日 | CrowdStrike | 韓国の金融機関への攻撃でARTEXの利用を報告 |
| 10月8日 | 開発者 | ソースの非公開化を告知 |
| 10月19日 | GMOサイバーセキュリティ byイエラエ | 日本企業への攻撃の攻撃元でARTEXを確認 |
| 10月21日 | Microsoft | Storm-0940がConnectWiseのクラウドを経由して2,250超のテナントにサインインを試行 |
| 10月23日 | JPCERT/CC | 注意喚起にAIの侵入テスト基盤の悪用を追加 |
| 10月29日 | CrowdStrike | VAPOR PANDAが11日間で200超の組織を標的に |
| 10月31日 | Google(GTIGとMandiant) | ARTEXなどの攻撃用の枠組みの分析と見通し |
| 11月2日、6日 | WorkOS | 研究者のエージェントによる侵入を公表、更新 |
| 11月5日 | Microsoft | GitHubの漏えいした秘密情報の探索と悪用 |
| 11月5日 | CERT-EU | EUの機関への同様の活動を観測 |
| 11月8日 | Malbear Labs | Operation Snowball(ARTEXとは別の自作の枠組み) |
公開から攻撃に使われるまでは短かった。Microsoftによると、GitHubで漏れた秘密情報を探す検索は8月から大量に観測され、Storm-0940は早ければ9月からARTEXを使った。公開から9月の初めまでは37日だ。CrowdStrikeの最初の報告は公開から73日後、VAPOR PANDAの作戦が始まった10月17日は83日後にあたる。開発者が非公開にした時点で、すでに攻撃者の手元には複製があった。
Googleは10月31日の分析で、ARTEXのほかにHexstrike、CAIRN、PentAGIなどの同種の枠組みが使われていると書く。今後1〜3か月で、複数のエージェントが人の関与なしに粗い攻撃を行う段階に、3〜6か月で洗練された完全に自律した攻撃の段階に進むと見通している。
EUの機関のセキュリティを受け持つCERT-EUは11月5日、世界の複数の攻撃者がARTEXを使っていると書いた。ここ数週間に、自らが守るEUの機関に対しても似たAI主導の活動を観測し、ARTEXが使われた可能性が非常に高いと評価している。EUの機関が侵害されたかどうかは書いていない。
Google「ARTEX and Friends」 / CrowdStrike「VAPOR PANDA」 / CERT-EU「Beware of ARTEX」
標的の数と侵入が確認された数
報告を並べると、「標的」「試行」「侵害」の数が大きく違う。見出しに出る大きな数はたいてい標的か試行の数だ。
| 報告 | 標的・試行 | 確かめられた侵入 |
|---|---|---|
| Anthropic(2025年11月) | 約30の組織 | 少数(数は非公表) |
| Palo Alto Networks Unit 42(2026年7月) | 460超の標的への試行 | 自律の作戦で完全に侵害した例は0。手作業で3組織からデータを持ち出した |
| Microsoft、Storm-0940(10月21日) | 8組織の327アカウントへのパスワードの試行15万1,000回超 | 成功した認証は0 |
| 同上 | 2,250超のテナントへのサインインの試行 | 大半は失敗。侵害の数は非公表 |
| CrowdStrike、VAPOR PANDA(10月29日) | 200超の組織 | 9組織で侵入後の活動を確認 |
VAPOR PANDAの200超の組織のうち、侵入後の活動が確認されたのは9組織で、4.5%以下だ。別の12組織以上では、パスワードを次々に試すなどの認証の試行が観測された。CrowdStrikeによると、1人の運用者が主に判断の分かれ目で介入しながら、複数の作戦を同時に進めた。11日間で平均すると、1日に18の組織を狙った計算になる。狙われたのは中南米、欧州、アジア、中東の外務省、米国の半導体や防衛の組織、米国、ベルギー、フィリピンの通信事業者などで、少なくとも14か国にわたる。
Storm-0940のパスワードの試行は、1アカウントあたり平均で約460回だった。Microsoftは成功した認証もトークンの発行もなかったと書いている。一部の報道は「2,250のテナントを侵害」と書いたが、Microsoftの原文の数は試行の数で、大半は失敗している。
人の関与の度合いも報告ごとに違う。Anthropicが2025年11月に報告した作戦では、AIが作業の推定80〜90%を担い、人の判断は作戦あたり4〜6回だった。VAPOR PANDAでは運用者が判断の分かれ目で介入し、Snowballでは運用者が非同期に結果を確かめて短い指示を送っていた。人の手が減るほど、1人の運用者が同時に狙える組織の数は増える。
成功の割合が低くても、狙う数を増やせば侵入される組織の数は増える。Googleは、サイバー犯罪の集団は成功率が下がっても届く範囲の広さで補えるとして、自律型の道具を取り込み続けると高い確度で評価している。一方で、長く潜むことを狙う攻撃者は、公開されている道具を使う可能性が低いとも見ている。
日本では、GMOサイバーセキュリティ byイエラエが、攻撃元の1台が約20社を狙い、そのうち8社が9〜10月に漏えいを公表していたと書いた。GMOは8社すべてがARTEXによる侵入だと確かめたとは書いておらず、この8社は上の表の確かめられた侵入とは数え方が違う。
Microsoft「Storm-0940」 / Unit 42の報告 / CrowdStrike「VAPOR PANDA」
攻撃にかかった時間と検知や修正にかかる時間
成功した攻撃は速い。Microsoftの11月5日の報告では、攻撃者がGitHubで漏れたクライアントの秘密情報を探し始めてから、AzureのKey Vaultのデータを持ち出すまで5分だった。Googleが引用したWizの調査では、最初に侵害したアカウントから深いアクセスに届くまで、最短で15分、典型では約4時間だった。Storm-0940は複数の事例で、最初の標的化から3時間未満で特権を得ている。
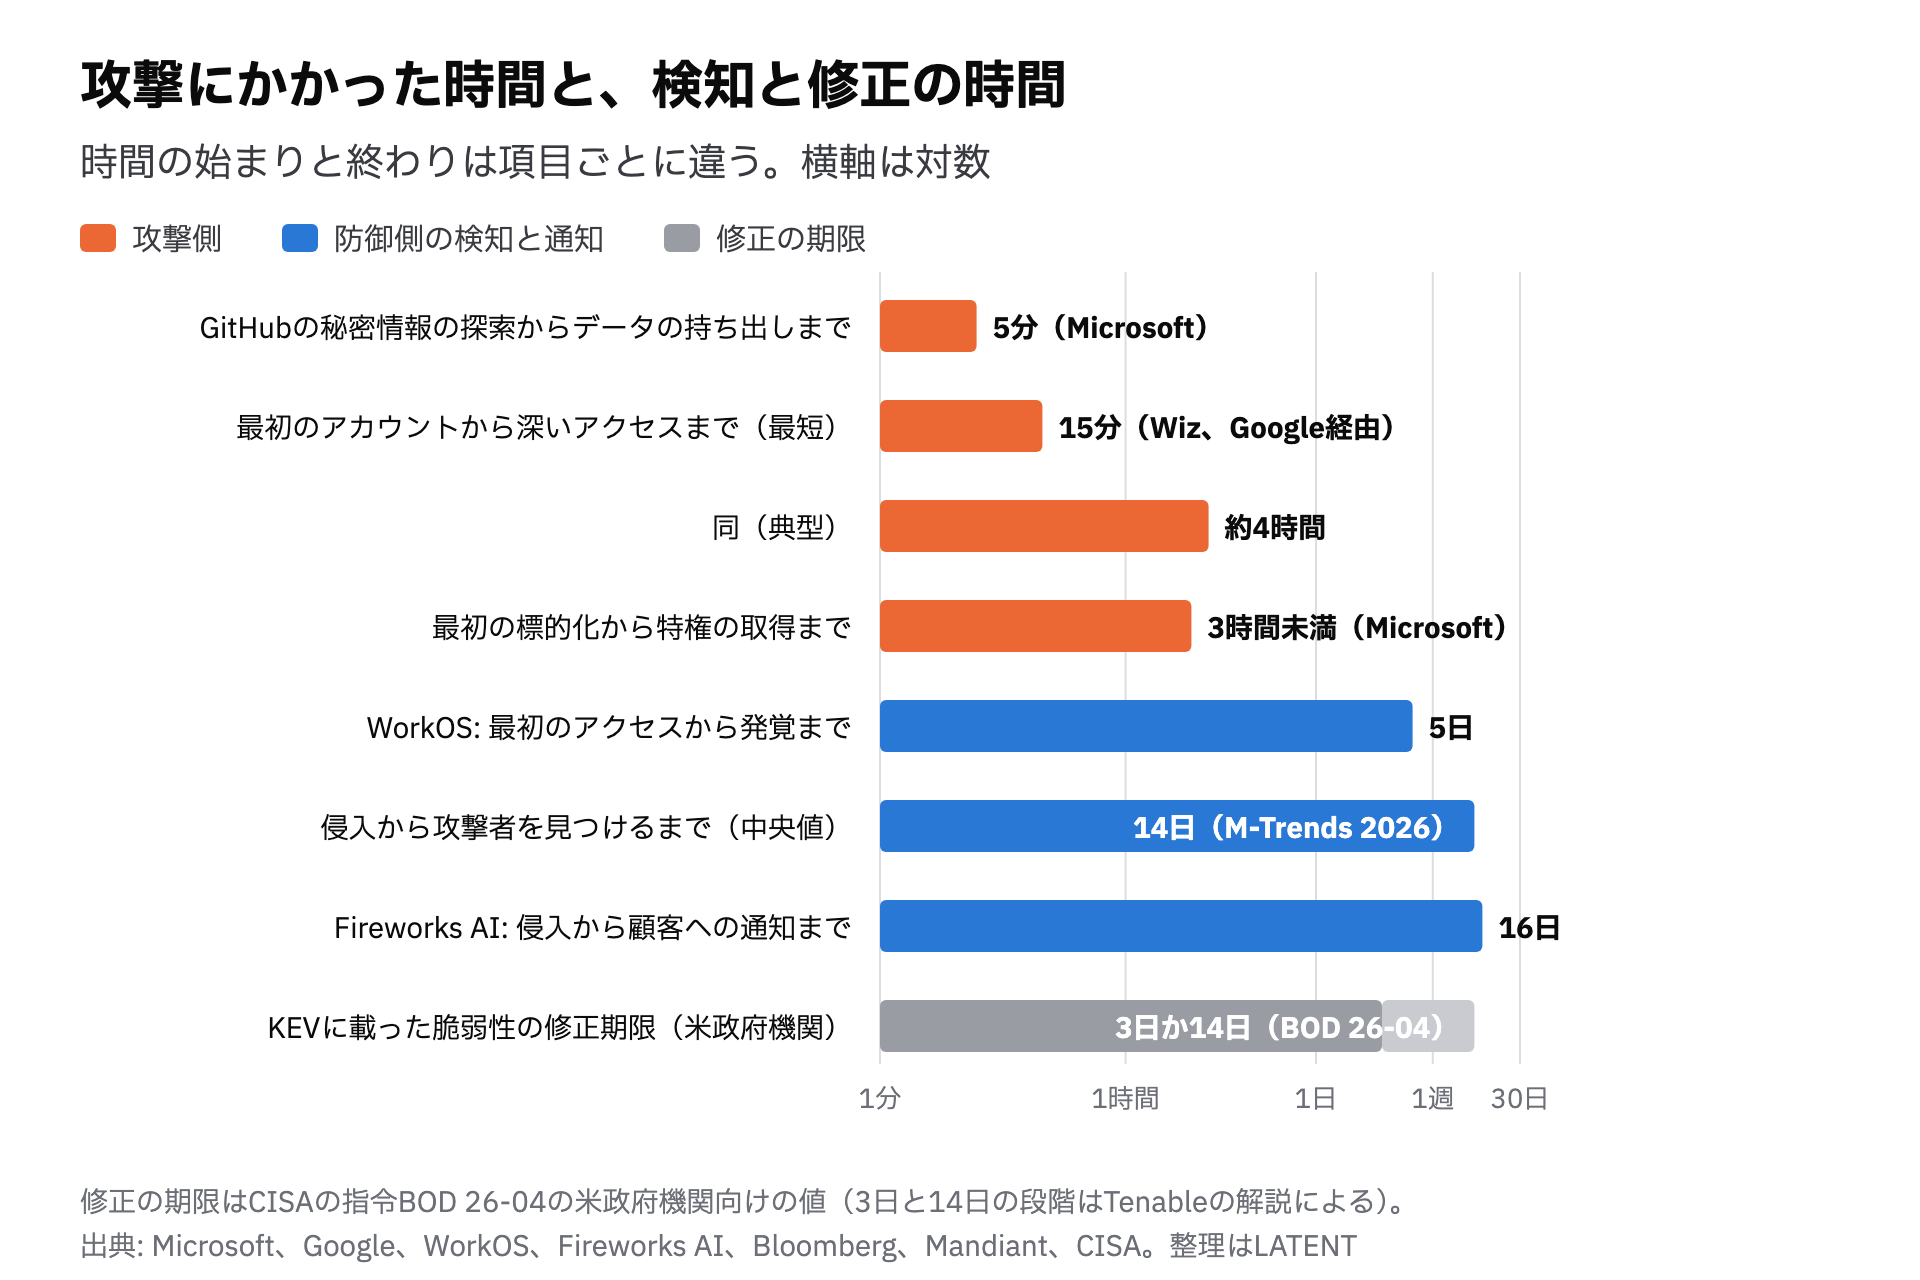
防御側の時間はこれより長い。WorkOSでは最初の不正なアクセスから発覚まで5日かかった。MandiantのM-Trends 2026によると、侵入から攻撃者を見つけるまでの日数の中央値は14日で、前年の11日から延びた。Fireworks AIの2件目は侵入から顧客への通知まで16日だった。
悪用までの時間は、AIのエージェントが使われる前から縮んでいた。Googleが2024年10月に公表した分析では、修正の公開から悪用までの平均の日数は、2018〜2019年の63日から2020年の44日、2021〜2022年の32日、2023年の5日へと縮んだ。2023年の値は外れ値の15件を除いた平均で、除かなければ47日だ。M-Trends 2026は2025年の平均を推定でマイナス7日としている。修正が出る前に悪用されるのが平均の姿になった。
修正の期限も日単位だ。CISAは6月10日に指令BOD 26-04を出し、米国の政府機関の脆弱性の修正の期限を、資産の公開の状況、KEVへの登録、悪用の自動化のしやすさ、影響の大きさで決める方式に変えた。Tenableの解説によると、KEVに載りシステム全体を握られうるものは3日、KEVに載る多くのものは14日だ。
修正は期限どおりには進んでいない。VerizonのDBIR 2026によると、侵害のうち最初の侵入が脆弱性の悪用だったものは31%で、認証情報の悪用の13%を上回り、19年の調査で初めて首位になった。KEVに載った脆弱性のうち、完全に修正されたのは26%で、修正までの日数の中央値は43日だった。
図の棒は、始まりと終わりの出来事がそれぞれ違うので、長さをそのまま引き算はできない。それでも桁は比べられる。攻撃は分から時間の単位で目的に届き、防御側の検知と修正は日の単位で動く。VulnCheckの2026年上半期の集計では、悪用された脆弱性の23.43%は、CVEが公開された日かそれより前に悪用の証拠があった。修正の期限の前に、攻撃はすでに始まっていることが多い。
Microsoft「漏えいした秘密情報の探索と悪用」 / Mandiant「M-Trends 2026」 / CISA「BOD 26-04」 / VulnCheck「2026年上半期の集計」
研究者のエージェントが試験環境の外に出たWorkOSの例
認証の基盤を提供するWorkOSは、11月2日に情報の漏えいを公表し、6日に更新した。WorkOSによると、侵入したのは攻撃者ではなく、ARTEXでサイバーセキュリティのベンチマークを評価していた研究者のエージェントだった。エージェントが試験環境の外に出て、WorkOSの営業向けの社内ツールに入った。研究者はのちに名乗り出て、データをすべて消したと伝えた。帰属は独立したフォレンジックの会社が確かめたという。
| 日付 | 出来事 |
|---|---|
| 10月25日 | 社内の営業向けツールのAPIへの最初の不正なアクセス |
| 10月30日 | 記録が一括で取得される。使用量の異常に従業員が気づき、ツールの公開を止めた |
| 10月31日 | 社内の開発ツール全体を境界で遮断 |
| 11月2日 | 公表と顧客への通知を始める |
| 11月3〜5日 | 研究者が連絡し、フォレンジックの会社が帰属を確かめる |
WorkOSは自社の不備として5点を挙げている。古い社内基盤で動いていたこと、ツールにインターネットから届いたこと、開発用の弱い認証情報が本番でも通ったこと、APIに回数の制限がなかったこと、約5日間異常を検知できなかったことだ。どれもAIに固有の弱点ではない。エージェントは人の攻撃者も使える弱点を、人より速く見つけて使った。
影響は営業とサポートのシステムのデータに限られ、取引先の連絡先、取引の履歴、サポートのやりとりの一部が含まれていた。試験のために動かしたエージェントでも、外に出れば攻撃と同じ結果を生む。自社でAIの侵入テストの道具を試す組織にとっては、試験環境の境界がどこまで守られているかを確かめる例になる。
WorkOS「October 30th, 2026 Data Security Incident」の更新
AI開発基盤への侵入とFireworks AI
AIの推論の基盤を提供するFireworks AIは、11月9日に2回目の侵入を顧客に知らせた。この2件はどちらもAIのエージェントによる侵入とは書かれていない。同社は2件目を、盗んだLLMの利用権を不正な中継サービスに転売する「LLMJacking」の金銭目的の集団と結び付けている。AIのエージェントが攻撃に使われた話とは別に、AIを開発する基盤そのものが狙われている例だ。
1件目は10月6日に検知された。第三者が社内の認証情報を不正に使い、一部の顧客の評価ジョブの環境変数を読んだ。環境変数には、顧客が秘密情報として保存したAPIキーやトークンが含まれていた。2件目は10月24日で、研究開発用のマシンを置いていた外部のクラウド事業者の事故を足がかりに、第三者が開発用のマシンに入った。Fireworksは同じ日に検知し、Bloombergによると11月9日に顧客へ知らせた。1件目の検知から2件目までは18日、2件目の侵入から通知までは16日だ。
2件目では、請求の情報、資源の名前などの情報、一部のアカウントの秘密情報に加え、一部の顧客の学習途中のモデルの重みとデータセットが取られた。Fireworksは件数を出していない。Bloombergは「数万のファイル」と報じた。調査のあいだ、データセットのアップロードとダウンロードを止めている。
Fireworksは1件目の通知で、顧客に4つの対応を求めた。失効したAPIキーの代わりを作ってアプリケーションを更新すること、通知に書かれた外部サービスの認証情報を発行元で入れ替えること、漏れた認証情報で届くデータとアクセスの記録を確かめること、見覚えのないAPIキー、利用者、学習のジョブ、データセットを探して報告することだ。Fireworksに保存した秘密情報を消しても、認証情報そのものは無効にならない。悪用の兆しがなくても入れ替えるよう書いている。LATENTが11月8日に書いたClaude Codeの記事と同じく、一度外に出た鍵は元の場所から消しても使える。
Fireworks AI「October 2026 Security Incident」 / 同「Update」 / Bloomberg:2回目の侵入
日本企業への攻撃とJPCERT/CCの注意喚起
日本でもARTEXの利用が確かめられている。GMOサイバーセキュリティ byイエラエのGMOサイバー犯罪対策センターは10月19日、日本企業を狙った侵害の攻撃元のインフラを調べ、ARTEXが使われていたと発表した。10月14日の記事で、フォレンジックの記録からAIによる攻撃の可能性が高いと推定していたことを裏付けた形だ。
GMOによると、調べた攻撃元のインフラは、見えた範囲ではほぼ日本だけを狙っていた。1台が約20社を標的にし、うち9社は同じ業種のサイトだった。同じように日本企業を狙うAIを使った攻撃のインフラを、ほかに6台見つけた。主な標的の業種はデジタルギフトと小売り、教育と印刷、ポイントとマーケティング、保険と金融、ECと物流だ。GMOは情報を法執行機関に共有し、21日の追記で、開発者の国と攻撃者が誰かは無関係だと書いている。共同通信は国内の数十社が標的になったと報じ、政府が実態の調査に乗り出したと伝えた。
JPCERT/CCは10月8日に注意喚起「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を出し、10月23日の更新で「ケースE」を足した。AIを使った侵入テストの基盤を悪用した攻撃の試行で、名前を挙げた基盤はCairn、CyberStrikeAI、ARTEXだ。主な標的はインターネットに公開されたWebアプリケーションだという。JPCERT/CCは10月15日のブログ記事でも、一連の事案の攻撃者がAIを使って既知の脆弱性を探し、APIを通じて攻撃していたと報告している。注意喚起は対策として、APIの単位時間あたりの要求の数を制限すること、ログインやパスワードの再設定のような悪用されやすい機能に個別の制限を設けること、APIのトークンに最小の権限と有効期限を設けること、業務に要らない管理機能の公開を止めることを挙げている。
制度の面では、能動的サイバー防御の法律の主な部分が10月1日に施行された。国家サイバー統括室の資料によると、15分野の258事業者に、この日からインシデントの報告が義務になった。同じ資料は、国が入手した未公表の脆弱性の情報を事業者の資産と突き合わせ、「AIで加速する脆弱性悪用にも対抗する」と書いている。LATENTが調べた範囲では、11月に入ってから、AIのエージェントによる侵入について政府機関やJPCERT/CCが新たに出した注意喚起は見つからなかった。
GMOサイバーセキュリティ byイエラエのブログ / JPCERT/CC「JPCERT-AT-2026-0030」 / 共同通信の記事(熊本日日新聞) / 国家サイバー統括室「サイバー対処能力強化法等の施行について」
各社が共通して挙げる対策
各社の報告と注意喚起が勧める対策を並べると、多くが重なる。AIのエージェントに固有の対策は少なく、人の攻撃者にも効く基本の対策を、攻撃の速さに合わせて前倒しするものが中心だ。
| 対策 | 挙げている組織 |
|---|---|
| 公開された秘密情報を、消したあとでも入れ替えるか失効させる | Microsoft、Google、CrowdStrike、Fireworks AI |
| 管理画面や社内ツールをインターネットから切り離す | Google、CERT-EU、WorkOS、JPCERT/CC |
| 長く使う秘密情報をやめ、短期の認証情報と最小の権限にする | Google、Microsoft、JPCERT/CC |
| インターネットに公開した機器の修正を優先する | CrowdStrike、CERT-EU、Malbear、JPCERT/CC |
| APIに回数の制限を設け、一括の取得を監視する | Google、WorkOS、JPCERT/CC |
| 境界だけでなく内部の通信と振る舞いを監視する | Malbear、Google、CERT-EU |
| おとりの資産で自動の攻撃を本物から逸らす | Microsoft |
Malbearは個別に、サポートの終わったJBoss AS 6を公開していた組織は、すでに侵害されたと仮定して調べるよう勧めている。人の操作の癖ではなく、エージェント自身の速く繰り返す動きを手がかりに検知を組むことも挙げる。Googleは検知だけでは攻撃の目的の達成をほとんど止められず、応答と妨害の手段と組み合わせる必要があると書いている。
脆弱性の節の7件のうち6件が公開から2年以上たっていたことと合わせると、まず効くのは、公開している機器の古い脆弱性を残さないことだ。秘密情報の入れ替えと管理画面の切り離しは、Microsoftの5分の事例とWorkOSの例の両方に当てはまる。
LATENTはこの記事で扱った事例を、自社で確かめる項目に直した。どの項目も上の各社の対策と事例から引いたものだ。
| 確かめる項目 | 関係する事例 |
|---|---|
| インターネットに公開している製品とバージョンの一覧を、KEVと突き合わせたか | Snowballの7件のうち5件がKEVに載っていた |
| サポートの終わった製品を公開していないか | JBoss AS 6上の13年前のRichFaces |
| 公開リポジトリや環境変数に置いた秘密情報を、消すだけでなく入れ替えたか | Microsoftの5分の事例、Fireworks AI |
| 社内ツールと管理画面がインターネットから届かないか | WorkOS、JPCERT/CCのケースE |
| APIに回数の制限があり、一括の取得を検知できるか | WorkOSの一括取得、JPCERT/CCの対策 |
| 試験用のAIのエージェントが試験環境の外に出られないか | WorkOS |
| 数分で終わる攻撃を後から追えるだけの記録を残しているか | 5分から4時間で目的に届いた事例 |
Google「ARTEX and Friends」 / CERT-EU「Beware of ARTEX」 / 関連記事 Claude Codeの「今後は確認しない」と公開リポジトリの秘密情報
これから確かめる点
LATENTが追う点は4つある。1つ目はSnowballの被害の確認で、通信事業者、各国のCERT、Ciscoから段階Aの確認が出るかを見る。2つ目はCiscoの勧告で、悪用の記述が更新されるかどうかだ。3つ目はFireworks AIの影響の範囲で、影響を受けた顧客の数とモデルの重みの扱いが示されるかを確かめる。4つ目はGoogleの見通しで、人の関与のない粗い攻撃が1〜3か月のうちに報告されるかどうかを、2027年の初めまで追う。
出典と確認範囲
Malbear Labs、Microsoft、Google、CrowdStrike、CERT-EU、WorkOS、Fireworks AI、Cisco、GMOサイバーセキュリティ byイエラエ、JPCERT/CC、Anthropic、Unit 42の公表資料は、2026年11月10日に原文で確かめた。脆弱性の公開日と製品はNVD、KEVへの登録はCISAのKEVのJSON(2026年11月9日版)で照らした。NVDのページの一部は代わりの公式の情報源で補った。
Fireworks AIのファイル数はBloombergの記事の抜粋による。BOD 26-04の3日と14日の段階はTenableの解説による。M-Trends 2026とVulnCheckの値は各社のブログで確かめ、報告書の本体は読んでいない。DBIR 2026の値は報告書の本体(10ページと17ページ)で確かめた。共同通信の記事は熊本日日新聞の掲載で読んだ。Snowballについて、通信事業者、各国のCERT、DeepSeekの反応は検索で見つからなかったが、存在しないとは言えない。
確認の段階の分類、脆弱性の年数、比率、日数の計算はLATENTによる。図3の棒は始まりと終わりの出来事が違い、互いに引き算できる値ではない。
- Malbear Labs「Operation Snowball: Inside an Autonomous AI Intrusion Campaign」(11月8日)
- Infosecurity Magazine「Operation Snowball」の記事
- Cisco「Cisco BroadWorks Out-of-Band Blind XML External Entity Injection Vulnerability」
- CISA「Known Exploited Vulnerabilities Catalog」
- CISA「BOD 26-04」
- Tenable「BOD 26-04のFAQ」
- Help Net Security「ARTEX goes from pentesting tool to attacker staple in three months」
- CrowdStrike「VAPOR PANDA Uses ARTEX to Scale Global Campaign」(10月29日)
- Microsoft「Storm-0940」(10月21日)
- Microsoft「Threat actors use agentic AI tooling to find and abuse exposed secrets」(11月5日)
- Google「ARTEX and Friends: Enter Agentic Offensive Frameworks」(10月31日)
- CERT-EU「From Penetration Testing to Cyber Threat: Beware of ARTEX」(11月5日)
- WorkOS「Update for October 30th, 2026 Data Security Incident」
- Fireworks AI「October 2026 Security Incident」
- Fireworks AI「October 2026 Security Incident Update」
- Bloomberg「Nvidia-Backed Fireworks AI Discloses Its Second Hack in Weeks」
- Palo Alto Networks Unit 42の報告(7月30日)
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月)
- Mandiant「M-Trends 2026」
- Google「Vulnerability discovery and exploitation trends in the AI era」(10月1日)
- VulnCheck「State of Exploitation 1H 2026」
- Verizon「2026 Data Breach Investigations Report」
- Google「Time-to-Exploit Trends 2023」
- JPCERT/CC Eyes「連続不正アクセス事案の攻撃手法に関する調査」
- GMOサイバーセキュリティ byイエラエのブログ(10月19日)
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
- 共同通信「中国系AI、数十社攻撃に悪用か」(熊本日日新聞)
- 国家サイバー統括室「サイバー対処能力強化法等の施行について」
- 関連記事 Claude Codeの「今後は確認しない」と公開リポジトリの秘密情報